결제대행업체 해킹에 뚫리는데… 내 카드 정보 털렸는지도 ‘깜깜’
김예슬 기자
수정 2026-09-11 00:22
입력 2026-09-11 00:22
금감원, 토스·코엠페이먼츠 검사
서비스 이용 하루 1.5조 달하지만
소비자, PG사 직접 선택도 못해
보안 강화·신속대응 시스템 시급
해외 직구와 여행 예약 때 카드 결제를 자주 하는 직장인 하모(30)씨는 최근 전자지급결제대행(PG)사를 통한 카드정보 유출 소식에 불안감이 커졌다. 여러 온라인 쇼핑몰을 이용해 자신이 어느 PG사를 거쳤는지, 어디서 정보가 노출됐을지 알기 어렵기 때문이다. 하씨는 “얼마 전 카드사 정보 유출도 겪었는데 이제 결제대행업체에서도 정보가 털릴 수 있다고 하니 걱정된다”며 “내 카드가 유출 대상인지 빨리 확인하고 싶다”고 말했다.
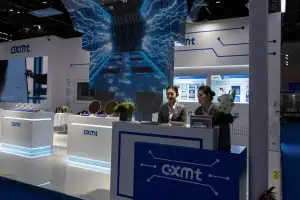
10일 금융권에 따르면 금융감독원은 토스페이먼츠와 코엠페이먼츠를 대상으로 지난 7일부터 진행한 현장점검을 전날 정식 검사로 전환했다. 정보 유출 규모와 침입 경로, 카드정보 관리 실태와 사고 대응 과정 등을 살펴보고 있다.
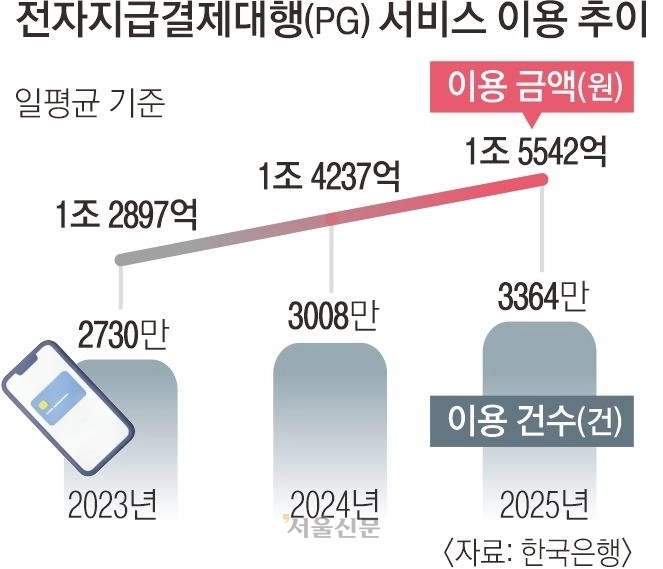
PG사는 온라인 쇼핑몰과 카드사 사이에서 결제를 처리하는 업체다. 온라인 거래가 늘면서 지난해 PG 서비스 이용액은 하루 평균 1조 5542억원으로 전년보다 9.2% 증가했다. 이용 건수도 하루 평균 3364만건으로 11.8% 늘었다.
그러나 소비자는 자신이 이용할 PG사를 선택하기 어렵다. 쇼핑몰이 PG사와 계약해 결제 시스템을 구축하기 때문이다. 소비자는 카드사나 결제수단은 고를 수 있지만 자신의 정보가 어떤 PG사를 거칠지는 사실상 알기 어렵다.
사고가 나도 정보 유출 여부를 바로 확인하기 힘든 경우가 있다. 토스페이먼츠는 특정 가맹점의 결제연동 플랫폼 인증정보가 노출돼 고객 2671명의 결제내역 4131건이 조회된 사실을 확인하고 대상자에게 알렸다. 다만 카드 비밀번호와 유효기간, 카드보안코드(CVC) 등 결제에 필요한 정보는 포함되지 않았다고 설명했다. 코엠페이먼츠는 공격자가 가져간 개별 거래내역과 카드정보를 갖고 있지 않아 유출된 거래와 피해자를 아직 특정하지 못하고 있다.
카드사 외부에서 카드정보가 유출된 사고는 이전에도 있었다. 2014년 가맹점 판매정보관리(POS) 단말기가 해킹됐고, 2020년에도 현금자동입출금기(ATM)와 POS 단말기에서 대규모 카드정보 유출이 확인됐다. 금융권 관계자는 “카드사 보안을 강화해도 PG사나 가맹점 등 외부 결제망이 취약하면 사고가 반복될 수 있다”고 말했다. 최철 숙명여대 소비자경제학과 교수는 “일차적인 책임은 PG사에 있지만 카드사도 제휴 업체가 충분한 보안 시스템과 대응 능력을 갖췄는지 확인해야 한다”며 “사고가 발생했을 때 추가 피해를 신속하게 차단할 대응체계도 마련해야 한다”고 강조했다.
김예슬 기자
세줄 요약
- 금감원, 토스페이먼츠·코엠페이먼츠 정식 검사 전환
- 소비자, 자신이 거친 PG사 확인 어려움 지적
- PG·가맹점 보안 취약 시 카드정보 유출 반복 우려
2026-09-11 B3면
Copyright ⓒ 서울신문 All rights reserved. 무단 전재-재배포, AI 학습 및 활용 금지
[ 내안의 AI 본성 분석 :
UNMASK ]
기사 읽는 습관에 숨겨진 당신의 MBTI는?