1호기 탑승자 파일, 외부 업체 유출 정황… 다른 외교 문서도 있었다
이주원 기자
수정 2026-11-05 01:21
입력 2026-11-04 22:15
외교부, 악성코드 분석 등 용역 맡겨
국제사법재판소 관련 파일도 노출
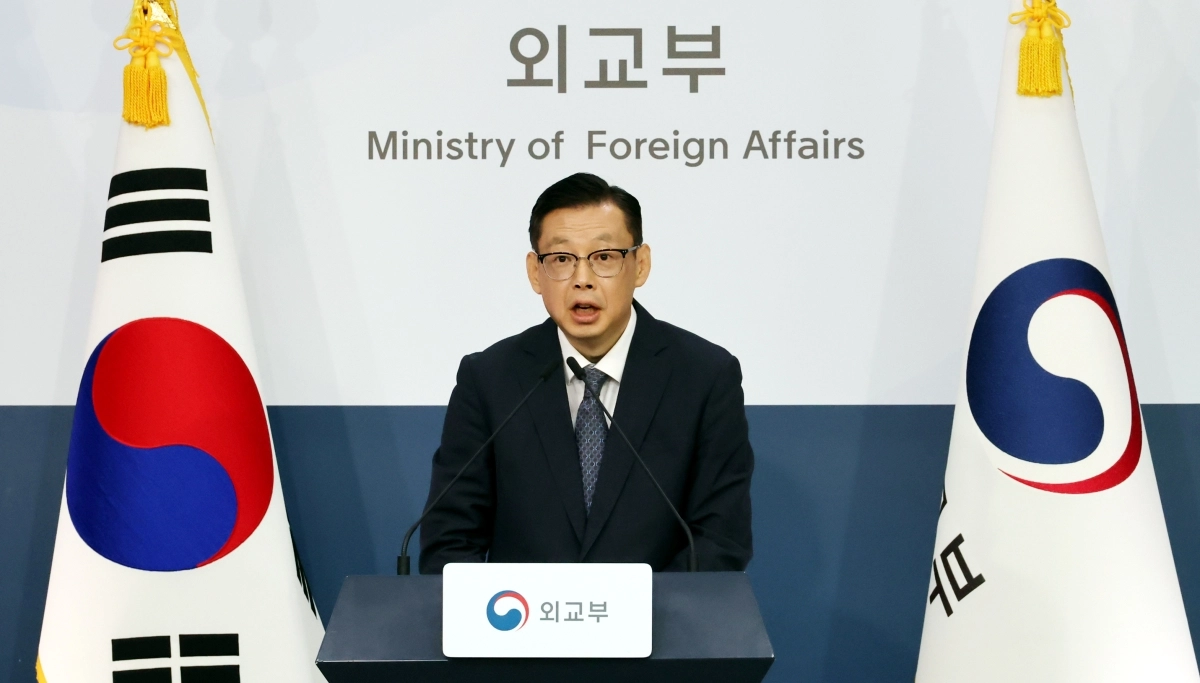
이재명 대통령을 비롯한 공군 1호기 탑승객 168명의 개인정보 유출 사건과 관련해, 해당 파일이 외교부 내부망 등의 보안 관제를 담당한 외부 업체를 통해 유출됐을 가능성이 제기됐다. 또 순방단 파일이 발견된 사이트에는 다른 외교 관련 자료도 올라와 있던 것으로 파악됐다.
외교부의 외교 사이버안전센터는 보안 관제 시스템 운영과 악성코드 분석 등을 위한 전문 업체에 용역을 맡기고 있다. 이 업체를 통해 순방단 파일이 악성코드 여부를 검사하는 해외 유료 사이트에 올라갈 수 있다는 것이다.
정부는 업무상 실수로 해당 파일이 유출됐을 가능성을 집중적으로 살펴보고 있다. 외교 소식통은 4일 “현재 (유출 경로가) 좁혀진 상황”이라며 “보안을 철저히 하려다 보니 이례적인 실수가 발생한 것으로 보인다”고 전했다.
일각에서는 유출된 파일명이 ‘탑승객 명단(대한민국-벨기에)’이라는 점에서 주벨기에대사관 등 해외 공관에서 자료가 유출됐을 가능성도 거론된다. 다만 정부는 국내에서 유출됐을 가능성에 더 무게를 두는 것으로 전해졌다.
앞서 외교부는 지난 3일 유출된 문서가 외교부에서 작성하는 형식과 유사하다고 설명했다. 엑셀 시트 형태인 해당 파일은 정상 순방 행사를 총괄하는 외교부 의전장실이 공군 1호기 탑승자 정보를 취합해 작성하는 문서로 파악됐다. 파일의 작성자명이 외교부의 영문 약칭인 ‘MOFA’로 표시된 점도 외교부에서 작성된 자료일 가능성을 뒷받침한다.
해당 파일은 이 대통령의 유럽 순방 출발을 일주일 앞둔 지난 6월 2일 악성코드 검사 사이트인 ‘바이러스토탈’에 게시돼 약 5개월간 노출된 것으로 알려졌다. 파일에는 대통령 부부와 국무위원 등 168명의 이름과 소속·직책, 생년월일, 여권 번호, 여권 발급·만료일 등이 담겼다.
또 국제사법재판소(ICJ) 관련 면담 요청서와 재외공관 비자 업무용 위임장으로 추정되는 파일 2건의 등록 기록이 이날 추가로 확인됐다. 파일의 최초 등록일이 지난해 9월이었다는 점에서 해당 사이트를 통해 자료가 지속적으로 유출됐을 가능성도 있다. 외교부 관계자는 이날 “경찰청 등 유관 기관과 함께 사실관계를 확인 중으로, 구체적으로 답변하기 어렵다”고 밝혔다.
이주원 기자
세줄 요약
- 공군 1호기 탑승자 168명 개인정보 유출 정황
- 외교부 보안 관제 외부 업체 통한 유출 가능성
- 다른 외교 문서도 함께 노출된 추가 정황
2026-11-05 6면
Copyright ⓒ 서울신문 All rights reserved. 무단 전재-재배포, AI 학습 및 활용 금지