악성코드 검사하다 정부·기업 기밀 노출…보안 플랫폼의 허점

송수연 기자
수정 2026-11-03 18:23
입력 2026-11-03 18:23
악성코드 분석 위해 외부 업체와 공유…개인정보 노출 우려
바이러스토탈 과거에도 우크라이나 정부 문건 노출
“외부 악성코드 분석 서비스 이용시 지침 필요”
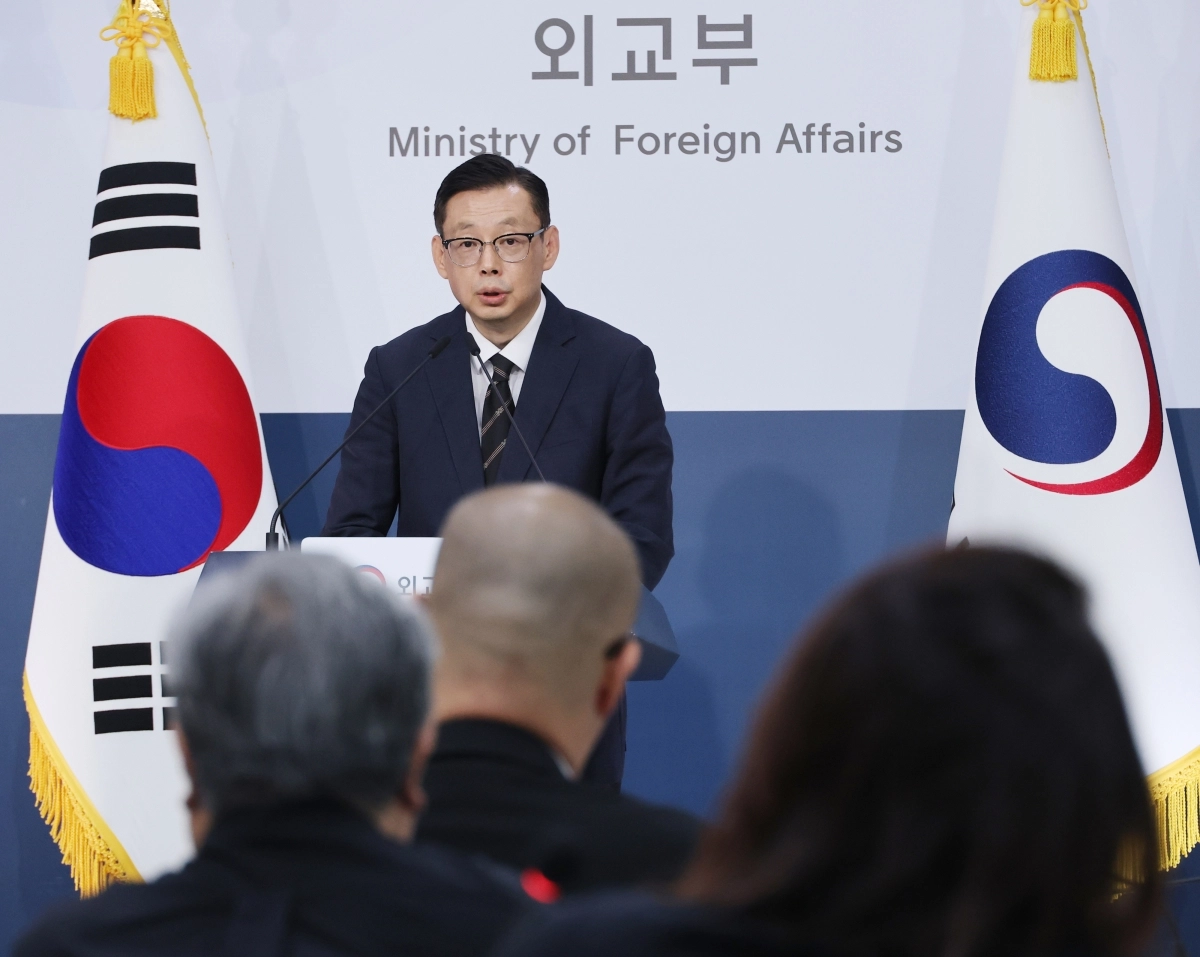
이재명 대통령과 순방 수행원들의 개인정보가 외부에 노출된 사건을 계기로 악성코드 분석 서비스의 허점이 다시 도마 위에 올랐다. 악성코드 감염 여부를 확인하기 위해 해당 사이트에 파일을 올리는 방식이라 자칫 민감정보 유출로 이어질 수 있기 때문이다.
3일 보안업계에 따르면 시중 온라인 악성코드 분석 사이트는 이용자가 의심스러운 파일이나 인터넷 주소(URL)를 제출하면 여러 백신 엔진과 분석 도구를 활용해 악성 여부를 검사하는 서비스를 제공한다. 이번에 대통령 순방단의 개인정보 파일이 게시돼 논란이 된 바이러스토탈도 이러한 서비스 중 하나다. 해당 사이트는 2012년 구글이 인수해 구글 클라우드 산하에서 운영되고 있다.
문제는 새로운 악성코드를 신속하게 분석하고 대응하는 과정에서 검사 결과뿐 아니라 제출된 파일도 외부 분석 파트너나 연구자 등과 공유될 수 있다는 점이다. 일부 유료 고객도 해당 내용에 접근할 수 있다. 개인정보나 기업 기밀이 담긴 파일을 올리면 해당 정보가 노출될 위험이 있는 것이다. 바이러스토탈도 공식 문서에서 사이트에 제출된 파일과 웹페이지를 유료 서비스 권한을 가진 보안업체나 고객에게 제공할 수 있다고 밝히고 있다. 글로벌 사이버보안 기업 옵스왓이 운영하는 메타디펜더 클라우드도 마찬가지다.
실제 2024년 2월 바이러스토탈에서 우크라이나 경찰과 지방정부 관련 문서 100여건이 발견됐다. 보안업체 시스코 탈로스는 해당 문서들이 특정 악성코드에 감염돼 있었다고 분석했다. 다만 누가 어떤 경위로 문서를 올렸는지는 당시 밝혀지지 않았다.
지난해 4월 온라인 악성코드 분석 서비스 ‘애니런’에서는 기업의 민감한 정보가 포함된 문서 1700건 이상이 공개 분석에 제출된 것으로 알려져 논란이 일었다.
오히려 악성코드 관련 정보가 외부로 확산하는 통로가 된 사례도 있다. 2018년 프랑스 산업기술 기업 슈나이더 일렉트릭은 중동 석유·가스 시설 해킹 사건을 조사하며 확보한 악성코드 관련 파일을 바이러스토탈에 올렸다. 보안업계의 공동 분석과 대응을 위한 조치였다는 입장이었지만, 해당 파일은 산업시설의 안전제어 시스템을 공격할 수 있는 악성코드의 핵심 구성요소였다. 회사는 뒤늦게 해당 파일을 삭제했지만, 이미 다른 사이트들로 확산한 뒤였다.
보안업계 관계자는 “개인정보 등 민감한 정보가 포함된 파일은 공개형 분석 사이트에 올리지 않는 것이 안전하다”며 “특히 기업이나 공공기관은 외부 분석 서비스 이용과 관련한 보안 지침이 필요하다”고 말했다.
송수연 기자
세줄 요약
- 공개형 악성코드 분석 서비스의 정보 유출 우려 재부각
- 제출 파일이 외부 파트너·유료 고객에게 공유될 가능성
- 공공·기업 민감문서 업로드 자제와 보안지침 필요
Copyright ⓒ 서울신문 All rights reserved. 무단 전재-재배포, AI 학습 및 활용 금지
[ 내안의 AI 본성 분석 :
UNMASK ]
기사 읽는 습관에 숨겨진 당신의 MBTI는?
Q.
기사를 다 읽으셨나요? AI 퀴즈로 핵심 점검!
온라인 악성코드 분석 사이트에 제출된 파일은 어떻게 처리되는가?